OPINI
Bayang-bayang Pegasus dalam Isu Penyadapan Presiden


Oleh: Bambang Wahyu S*
Ketika kasus penyadapan Presiden Prabowo terbongkar, perdebatan tidak lagi soal siapa tokoh politik yang menjadi target.
Pertanyaan besarnya adalah apakah otoritas benar-benar menggunakan sistem intersep legal Lawful Interception Management System (LIMS) atau diam-diam telah mengoperasikan spyware destruktif bernama Pegasus yang dikategorikan sebagai alat sadap ilegal (unlawful).
Isu bahwa Polri menggunakan Pegasus sempat dipertanyakan sejumlah pihak sejak 2023. Polri tidak menyebutkan bahwa telah membeli alat ini seperti yang ditengarai sejumlah organisasi independen.
Dalam pernyataan resminya tentang kasus penyadapan sejumlah tokoh Indonesia termasuk Presiden Prabowo, Polri menyebutkan bahwa para tersangka menggunakan teknologi LIMS, yaitu sistem penyadapan yang sesuai dengan hukum yang berlaku.
Perangkat LIMS yang digunakan para tersangka memang milik Polri dan disalahgunakan untuk menyadap orang nomor satu di Indonesia.
Pernyataan Polri sejauh ini selalu selaras dalam semua keterangannya, namun kecurigaan terhadap adanya Pegasus tidak bisa begitu saja diabaikan.
Apa itu Pegasus?
Pegasus merupakan salah satu alat penyadap terkini dan diklaim paling canggih. Adalah tiga orang pendiri dari NSO Group yang membuat alat ini, dan semuanya warga Israel. NSO merupakan inisial dari tiga pendiri nya yaitu Niv Karmi, Shalev Hulio dan Omri Lavie (NSO) yang berdiri tahun 2010 di Herzliya, Israel.
Produk andalan NSO adalah Pegasus, sebuah malware implan yang dirancang untuk membobol ponsel pintar baik iOS dan Android dengan kemampuannya Zero-Click Attact (Serangan Tanpa Klik).
Target atau pengguna HP tidak pernah tahu bahwa perangkat mereka disadap karena sama sekali mereka tidak perlu mengeklik tautan palsu (phising) atau mengunduh berkas apapun.

Pegasus menyusup dengan memanfaatkan celah tersembunyi di protokol komunikasi bawaan ponsel seperti panggilan WhatsApp yang tidak diangkat atau melalui iMessage (iPhone).
Begitu malware itu tertanam di memori internal HP, Pegasus "mengambil alih" status administratif tertinggi yang memungkinkannya menguras chat terenkripsi seperti WhatsApp, Signal dan Telegram, menyalin galeri foto, melacak lokasi presisi via GPS, serta menyalakan kamera dan mikrofon secara diam-diam.
Pegasus menyusup melalui empat tahap. Pertama, tahap penyusupan tanpa target sadar. Pegasus tidak mengirimkan link jebakan, sebaliknya mereka memanfaatkan Zero-Day Exploit, yaitu celah keamanan tersembunyi di sistem operasi (iOS atau Android).
Cara masuknya bisa melalui beberapa jalur seperti telepon "gaib" melalui WhatsApp. Operator Pegasus melakukan panggilan ke nomor target, meski target tidak mengangkat atau langsung menolak panggilan tersebut, kode jahat Pegasus sudah berhasil mengeksekusi celah keamanan di latar belakang sistem ponsel. Setelah berhasil masuk, jejak panggilan tersebut langsung dihapus secara otomatis dari riwayat telepon target.
Tahap kedua adalah tahap pengambilalihan sistem di mana kode jahat Pegasus yang sudah masuk ke sistem ponsel akan melakukan rooting (untuk Android) atau jailbreaking (untuk iPhone) secara rahasia.
Di tahap ini, Pegasus mengubah status dirinya dari "aplikasi luar" menjadi "administrator tertinggi". Dengan status ini, Pegasus memiliki kekuasaan yang lebih tinggi daripada sistem keamanan bawaan ponsel itu sendiri. Ia bisa menembus batasan privasi apa pun dan mematikan fungsi notifikasi keamanan agar tidak memicu alarm peringatan.
Tahap ketiga adalah ekstrasi data, yaitu tahap penyadapan di mana Pegasus mengumpulkan data secara berkala dan mengirimkannya ke server milik pembeli/operator penyadapan.
Yang luar biasa, Pegasus membaca data langsung dari memori ponsel, bukan dari jaringan internet. Hal ini membuat enkripsi kuat (seperti end-to-end encryption di WhatsApp atau Signal) menjadi tidak berguna. Pegasus membaca chat target sebelum dienkripsi (saat diketik) atau setelah dideskripsi (saat tampil di layar).
Tahap keempat atau terakhir adalah penghapusan jejak (self-destruct). Ini merupakan sebuah fitur pengaman bagi si penyadap sehingga semua jejak di ponsel sulit dideteksi ahli forensik digital sekalipun.
Jika Pegasus mendeteksi bahwa ponsel tersebut sedang dihubungkan ke komputer analis keamanan, atau jika ia kehilangan kontak dengan server pusat selama berhari-hari, program ini akan melakukan self-destruct (menghancurkan diri sendiri).
Seluruh kode biner dan file log di dalam memori internal ponsel terhapus tanpa meninggalkan bekas. Ponsel terlihat normal dan bersih seolah-olah tidak pernah diretas
Menurut lembaga keamanan siber Certo Software, prototipe Pegasus mulai digunakan pada 2013-2014. Agustus 2014 keberadaan Pegasus baru diketahui dunia luas ketika Citizen Lab di Kanada berhasil menganalisis pesan mencurigakan yang dikirimkan ke ponsel milik aktivis HAM Uni Emirat, Ahmed Mansoor.
NSO Group dipandang sebagai salah satu pemain utama dalam industri "senjata siber komersial" yang berada di wilayah abu-abu antara perlindungan keamanan nasional dan pelanggaran privasi global.
Penolakan terhadap Pegasus
Kemampuan Pegasus yang luar biasa ini mendapat penolakan karena kemampuan sistem mereka yang sangat mudah dan bisa menyusup dengan sangat halus ke perangkat target.
Klaim NSO bahwa Pegasus hanya dijual resmi ke pemerintah berdaulat dan lembaga penegak hukum sah serta harus mendapatkan izin ekspor resmi dari Kementrian Pertahanan Israel tidak mengurangi penolakannya.
Pada Juli 2021 suatu konsorsium yang terdiri dari 17 organisasi media internasional (seperti Guardian, Le Monde, Washington Post) bersama Amnesty International melakukan investigasi berskala global yang disebut The Pegasus Project.
Investigasi itu mengungkapkan bahwa spyware ini berulang kali disalahgunakan rezim otoriter untuk mematai jurnalis, aktivis HAM, lawan politik, diplomat hingga kepala negara.
Salah satu kasus terbesar adalah pembunuhan terhadap wartawan Arab Saudi Jamal Khashoggi pada 2 Oktober 2018 di Konsulat Arab Saudi di Istanbul, Turki. Keberadaan Khasoggi bisa dilacak setelah adanya penyadapan terhadap lingkaran jurnalis senior tersebut.
Tahun 2021 Departemen Perdagangan AS memasukkan NSO Group ke dalam daftar hitam karena aktivitas siber-nya dinilai bertentangan dengan keamanan nasional dan kepentingan luar negeri AS.
Beberapa perusahaan teknologi raksasa seperti Meta dan Apple mengajukan gugatan hukum resmi terhadap NSO Group ke pengadilan AS karena telah meretas server dan aplikasi mereka tanpa izin.
Pertarungan hukum Pegasus dengan Meta & Apple membuahkan dua keputusan bertolak belakang.
Meta berhasil memenangkan gugatan yang diajukan pada 29 Oktober 2019 atas peretasan 1.400 akun WhatsApp dengan vonis yang menyatakan NSO Group secara sah melanggar UU Anti Peretasan AS (Computer Fraud and Abuse Act) serta melanggar ketentuan WhatsApp.
NSO Group diharuskan membayar ganti rugi senilai 168 juta dolar, namun setelah melalui proses peninjauan ulang pada Oktober 2025, denda kemudian diturunkan menjadi sekitar 4,4 juta dolar.
Hakim juga memvonis larangan permanen bagi NSO Group mengakses sistem Meta atau mentarget penggunanya.
Namun pada Juni 2026, tim Meta mendeteksi NSO melanggar perintah pengadilan dengan meluncurkan kampanye spear-phising (rekayasa sosial melalui pesan jebakan) ke pengguna di Yordania dan Lebanon.
Meta kembali menyeret NSO ke pengadilan atas penghinaan terhadap pengadilan (contempt of court).
Langkah Meta untuk terus mengejar NSO ternyata berbeda dengan Apple. Perusahaan ini diketahui memilih mencabut dan membatalkan gugatannya secara sukarela pada 2024.
Alasan Apple adalah jika mereka meneruskan gugatannya maka Apple harus membuka sistem keamanan mereka. Apple khawatir bahwa informasi sensitif mengenai metode perlindungan siber terbaru mereka justru akan jatuh ke NSO Group atau vendor spyware saingan lainnya
Pegasus di Indonesia
Isu soal keberadaan Pegasus di Indonesia tercium ketika IndonesiaLeaks, suatu konsorsium yang terdiri dari beberapa media nasional seperti Tempo, The Jakarta Post, KBR dan organisasi sipil, dalam laporannya pada 2023 mensinyalir Pegasus masuk ke Indonesia sejak 2018.
IndonesiaLeaks menyebut bahwa Pegasus masuk ke Indonesia melalui jaringan perusahaan perantara untuk menyamarkan asal usulnya.
Citizen Lab, sebuah laboratorium penelitian siber terkemuka di dunia juga mendeteksi keberadaan jejak server digital dan infrastruktur pengawasan siber di wilayah Indonesia.
Kecurigaan keterlibatan Pegasus di Indonesia semakin kuat ketika Reuters memberitakan bahwa Apple pada 2021 mengirimkan pemberitahuan keamanan kepada 12 pejabat tinggi Indonesia bahwa perangkat mereka menjadi target serangan siber tingkat tinggi.

Penolakan terhadap Pegasus terjadi karena alat penyadap yang semestinya digunakan untuk memerangi kejahatan justru digunakan untuk penyadapan terhadap para jurnalis, aktivis dan lawan politik.
Amnesty Internasional dalam laporannya "A web of Surveillance" tahun 2024 mengungkapkan adanya ekspor alat siber intensif ke Indonesia sepanjang 2017-2023 melalui jaringan broker dan perusahaan cangkang di beberapa negara.
Nama-nama vendor seperti Wintego, Candiru, Intellex (Predator) hingga NSO Group muncul dalam rantai pasokan tersebut.
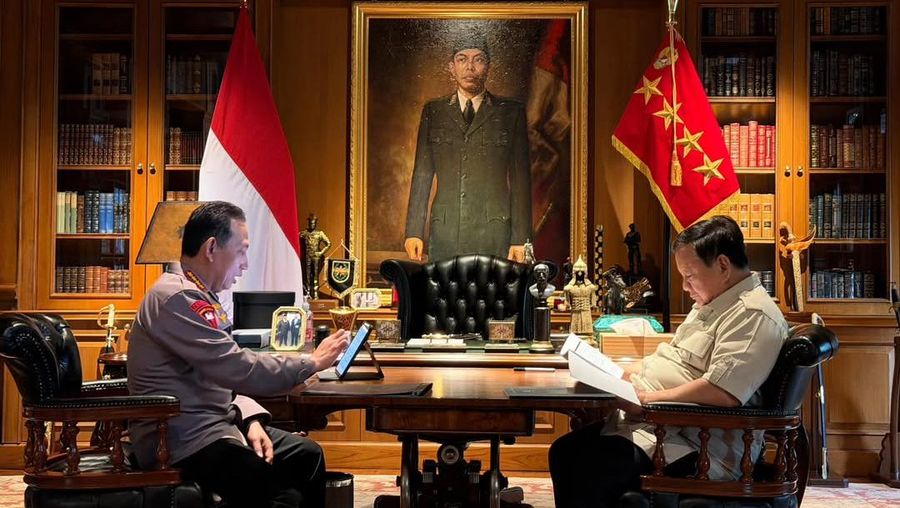
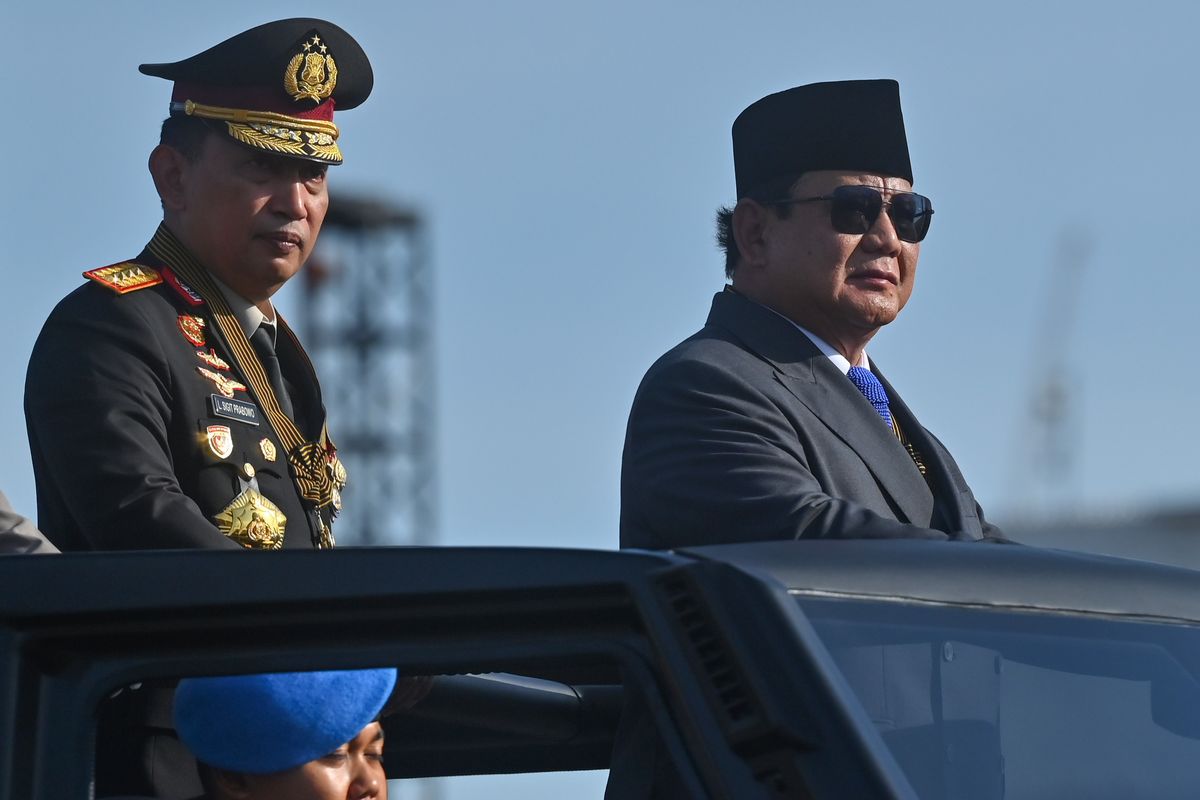
Keberadaan Pegasus kembali mencuat ketika penyadapan yang dilakukan mantan Kapolri Listyo Sigit Prabowo terbongkar.
Beberapa pihak menyebut penyadapan tersebut menggunakan Pegasus. Bahkan secara terang benderang mantan Gubernur Lemhanas Andi Widjajanto dalam salah satu TV mengatakan penyadapan tersebut menggunakan produk dari Candiru yaitu Cyrus.
Sama seperti Pegasus, Cyrus juga dikelompokan sebagai alat sadap yang ilegal atau bukan LIMS.
Pertanyaan tentang apakah otoritas Indonesia menggunakan Pegasus sebenarnya sudah terjawab melalui pernyataan Kepala Badan Reserse Kriminal Polri Komjen Pol Asep Safrudin.
Kabareskrim menjelaskan bahwa modus operandi para tersangka penyadapan adalah dengan mendaftarkan nomor telepon Presiden dan sejumlah tokoh penting lainnya secara ilegal ke dalam server LIMS tanpa prosedur administrasi dan izin sah.
Pernyataan ini sekaligus mengkonfirmasi bahwa alat sadap yang digunakan Polri memang bukan Pegasus. Pernyataan ini jika dikaitkan dengan kemampuan Pegasus yang semakin lemah sangat relevan.
"Kesaktian" Pegasus Semakin Lemah
"Kesaktian" Pegasus semakin menurun seiring dengan jurus Meta dan Apple untuk meningkatkan sistem keamanan mereka. Selain juga karena gugatan raksasa teknologi tersebut terhadap NSO Group ke pengadilan AS atas peretasan server dan memodifikasi aplikasi tanpa izin.
Kebijakan Pemerintah AS yang mem-blacklist NSO Group juga membuat alat sadap ini semakin tidak berkutik. Ini dibuktikan dengan ketidakmampuan NSO Group membayar denda sebesar 168 juta dolar dan bahkan kemudian meminta penurunan jumlah denda menjadi 4,4 juta dolar
Pukulan beruntun terhadap NSO Group membuat valuasi perusahaan yang sempat bernilai 1 miliar dolar pada 2019 menjadi "tidak bernilai".
NSO Group juga dinyatakan gagal bayar utang yang mencapai 500 juta dolar karena tidak bisa berjualan bebas. Akibat gagal bayar utang pada 2023 bank-bank kreditor (seperti Credit Suisse) menyita perusahaan induk dan pada Oktober 2025, NSO Group terpaksa dijual murah dan diambilalih sekelompok investor AS dalam kesepakatan yang nilanya hanya puluhan juta dolar .
Adalah Robert Simonds, seorang produser film Hollywood, yang memimpin konsorsium tersebut. Di bawah investor baru, NSO Group melakukan langkah politik untuk menyelamatkan bisnis mereka dengan menunjuk mantan Duta Besar AS untuk Israel David Friedman menjadi Executive Chariman yang baru.
Target mereka adalah melakukan lobi agar pemerintah AS mencabut status daftar hitam NSO sehingga lembaga penegak hukum dan intelijen AS bisa membeli dan menggunakan Pegasus.
Waspadai AdFection
Apa yang dialami NSO Group tidak membuat jera perusahaan spyware lainnya. Mereka terus berupaya menyusup ke ponsel atau perangkat target.
Laporan terbaru adalah penggunaan AdFection, di mana peretas tidak lagi menyerang aplikasi pesan, melainkan menumpangi jaringan iklan digital (Ad Network).
Kasus ini terbongkar secara resmi pada 15 Oktober 2026 melalui investigasi mendalam oleh lembaga penelitian keamanan Citizen Lab bersama perusahaan pengawas iklan Confiant.
Temuan itu menjadi konfirmasi teknis pertama di dunia bahwa spyware tingkat militer dipasang ke perangkat target hanya dengan memuat iklan digital di layar, tanpa perlu diklik sama sekali.
Metode ini telah berhasil menargetkan dan menginfeksi sedikitnya 45 perangkat milik jurnalis dan staf jaringan media internasional Al Jazeera pada 2004-2025.
Peretas berhasil menguras file pribadi data cookies, password dan mengaktifkan mikrofon dan kamera korban hanya karena para jurnalis tersebut membuka situs web atau aplikasi yang memuat iklan berbayar.
Aktor utama di balik teknologi dan serangan tersebut adalah pesaing berat NSO Group yaitu Candiru, yang saat ini beroperasi dengan nama Integrity Labs atau Saito Tech bekerja sama dengan perusahaan periklanan bernama Discover-Tech.
Selain kasus AdFection, Citizen Lab bersama SHARE Foundation pada 19 Oktober 2026 menemukan peretasan baru oleh Pegasus yang menargetkan Rektor Universitas Belgrade, Serbia, Profesor Vladan Dokic yang dikenal vokal mendukung gerakan mahasiswa pro-demokrasi.
Serangan Pegasus tersebut merupakan penemuan terbaru setelah Pegasus hampir tak berkutik selama 2 tahun terakhir ini.
Serangan itu menggunakan metode Zero-Click Exploit melalui iMessage Apple. Artinya, virus Pegasus berhasil menyusup tanpa memerlukan tindakan mengeklik tautan atau membuka file apa pun dari sisi korban.
Kasus terakhir ini membuktikan bahwa meski kesaktian Pegasus mulai redup, sepak terjangnya tak bisa diabaikan dengan berbagai upaya mereka saat ini.
Pegasus sangat mungkin bisa kembali bangkit apalagi jika pemerintah AS membuka blacklist dan Meta atau Apple kalah cepat memperbaiki sistem keamanan mereka.
Pada akhirnya, runtuhnya privasi ring satu Istana melalui skandal ini membawa sebuah pesan muram: jika seorang Presiden saja bisa dibobol dengan begitu mudahnya, bagaimana dengan nasib data warga sipil biasa?
Penggunaan LIMS yang menyimpang maupun bayang-bayang Pegasus di Indonesia menjadi lonceng peringatan keras.
Tanpa adanya audit forensik independen dan batasan hukum yang tegas, senjata siber yang sejatinya dibeli dengan uang rakyat untuk memburu penjahat, justru akan berbalik arah menjadi alat pemungkas untuk membunuh demokrasi itu sendiri.
*) Mantan wartawan LKBN Antara
 Oleh
Bambang Wahyu
Ketika
Presiden Prabowo
Pertanyaan
Lawful Interception Management System
Pegasus
Isu
Editor:
BETHRIQ KINDY ARRAZY
BETHRIQ KINDY ARRAZY